C’est le genre de détail qui fait baisser la garde : une publicité publiée par un compte vérifié, celui de HBO Max, sur Reddit. Sauf que le compte avait été compromis. Selon Hudson Rock et ADAMnetworks, les pirates s’en sont servis pour lancer 108 publicités malveillantes en environ 48 heures.
Une fausse appli HBO Max pour Mac
L’une d’elles promettait une application HBO Max native pour macOS. L’idée pouvait paraître plausible, assez pour attirer les curieux. Le lien renvoyait vers un faux site qui ressemblait suffisamment à un service officiel pour donner envie de cliquer. Mais au lieu de télécharger une application, le bouton affichait des instructions demandant d’ouvrir l’application Terminal et d’y coller une commande.
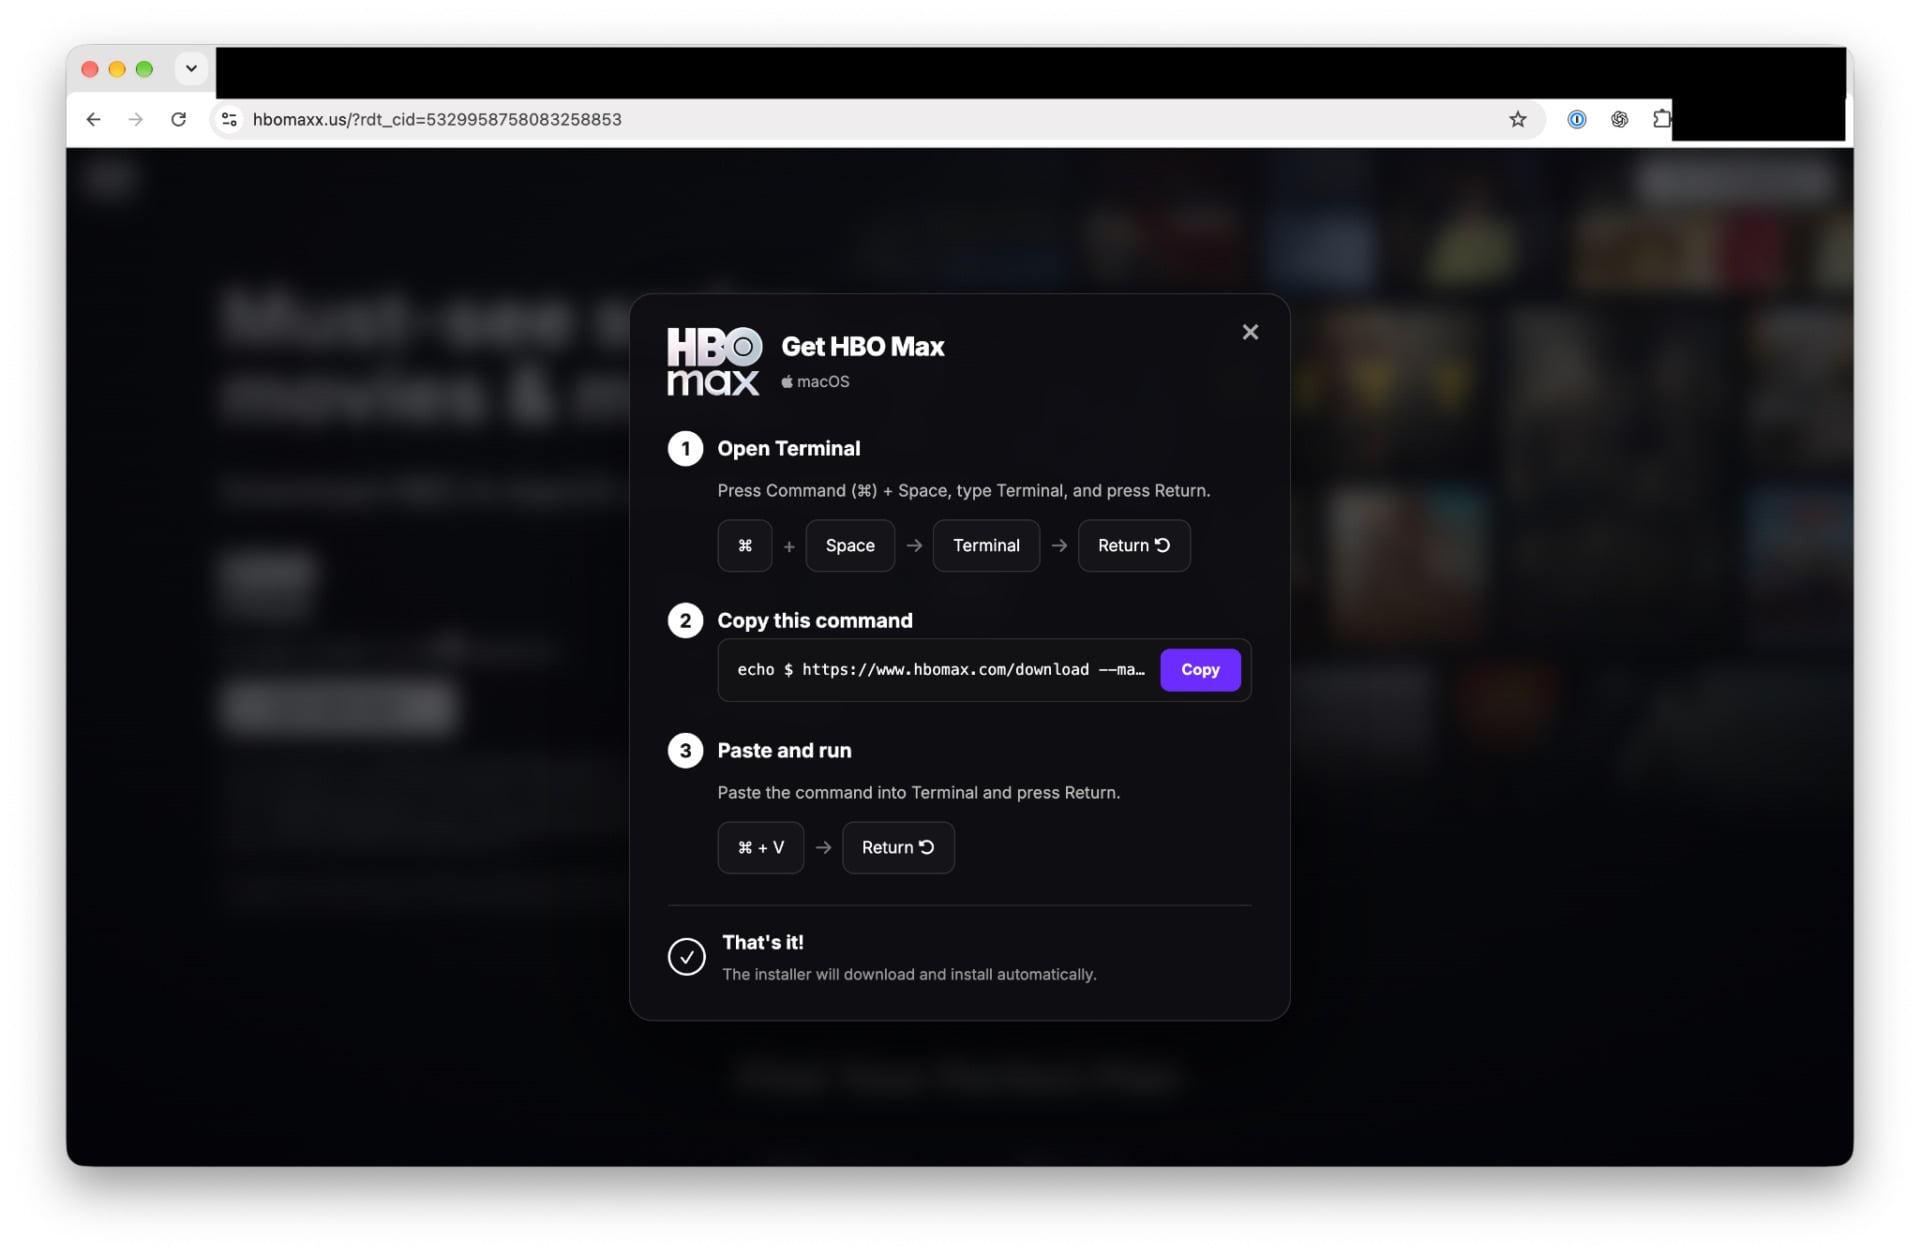
C’est la mécanique de ClickFix. Le nom est presque sympathique, la méthode l’est beaucoup moins. Les pirates font croire qu’il faut corriger une erreur, vérifier un CAPTCHA ou installer un logiciel. Puis ils demandent à la victime d’exécuter elle-même la commande qui installe le malware. Pas de pièce jointe bizarre à ouvrir, pas de fichier au nom douteux : l’utilisateur fait le travail à la place de l’attaquant.
Toutes ces fausses pubs ne jouaient pas la carte HBO Max. Certaines faisaient la promotion de faux outils d’intelligence artificielle, de logiciels pour développeurs ou d’utilitaires pour Mac. Les chercheurs ont recensé 40 pubs menant vers des clones malveillants du site de HBO Max, 36 vers Codex, 15 vers un soi-disant outil de nettoyage de disque…
Hudson Rock et ADAMnetworks rattachent cette opération à une campagne plus large appelée PasteSwitch, active sur Windows et macOS. Elle peut adapter ses instructions, ses leurres et ses logiciels malveillants selon la machine visée.
Sur Mac, l’un des malwares observés est MacSync. Il peut voler des identifiants de navigateur, des profils Firefox, des données Telegram, des notes Apple Notes et des mots de passe macOS. Une autre chaîne d’attaque utilisait un composant lié à AMOS, capable de rester installé et de recevoir de nouvelles consignes.
Les cryptomonnaies étaient aussi dans le viseur, avec de fausses applications Ledger, Trezor Suite ou Exodus destinées à récupérer les phrases de récupération des portefeuilles. Sur Windows, les attaques passaient notamment par PowerShell et pouvaient aboutir à l’installation d’un voleur d’informations.
Après signalement, Reddit a mis les publicités en pause et alerté ses équipes de sécurité. On ne sait pas encore comment le compte HBO Max a été piraté, ni si d’autres comptes de Warner Bros. Discovery ont été touchés. Mais la leçon est simple : si un site demande de copier-coller une commande dans Terminal, PowerShell ou Windows Run, fermez la page. Un vrai service de streaming n’a pas besoin de ça pour fonctionner.